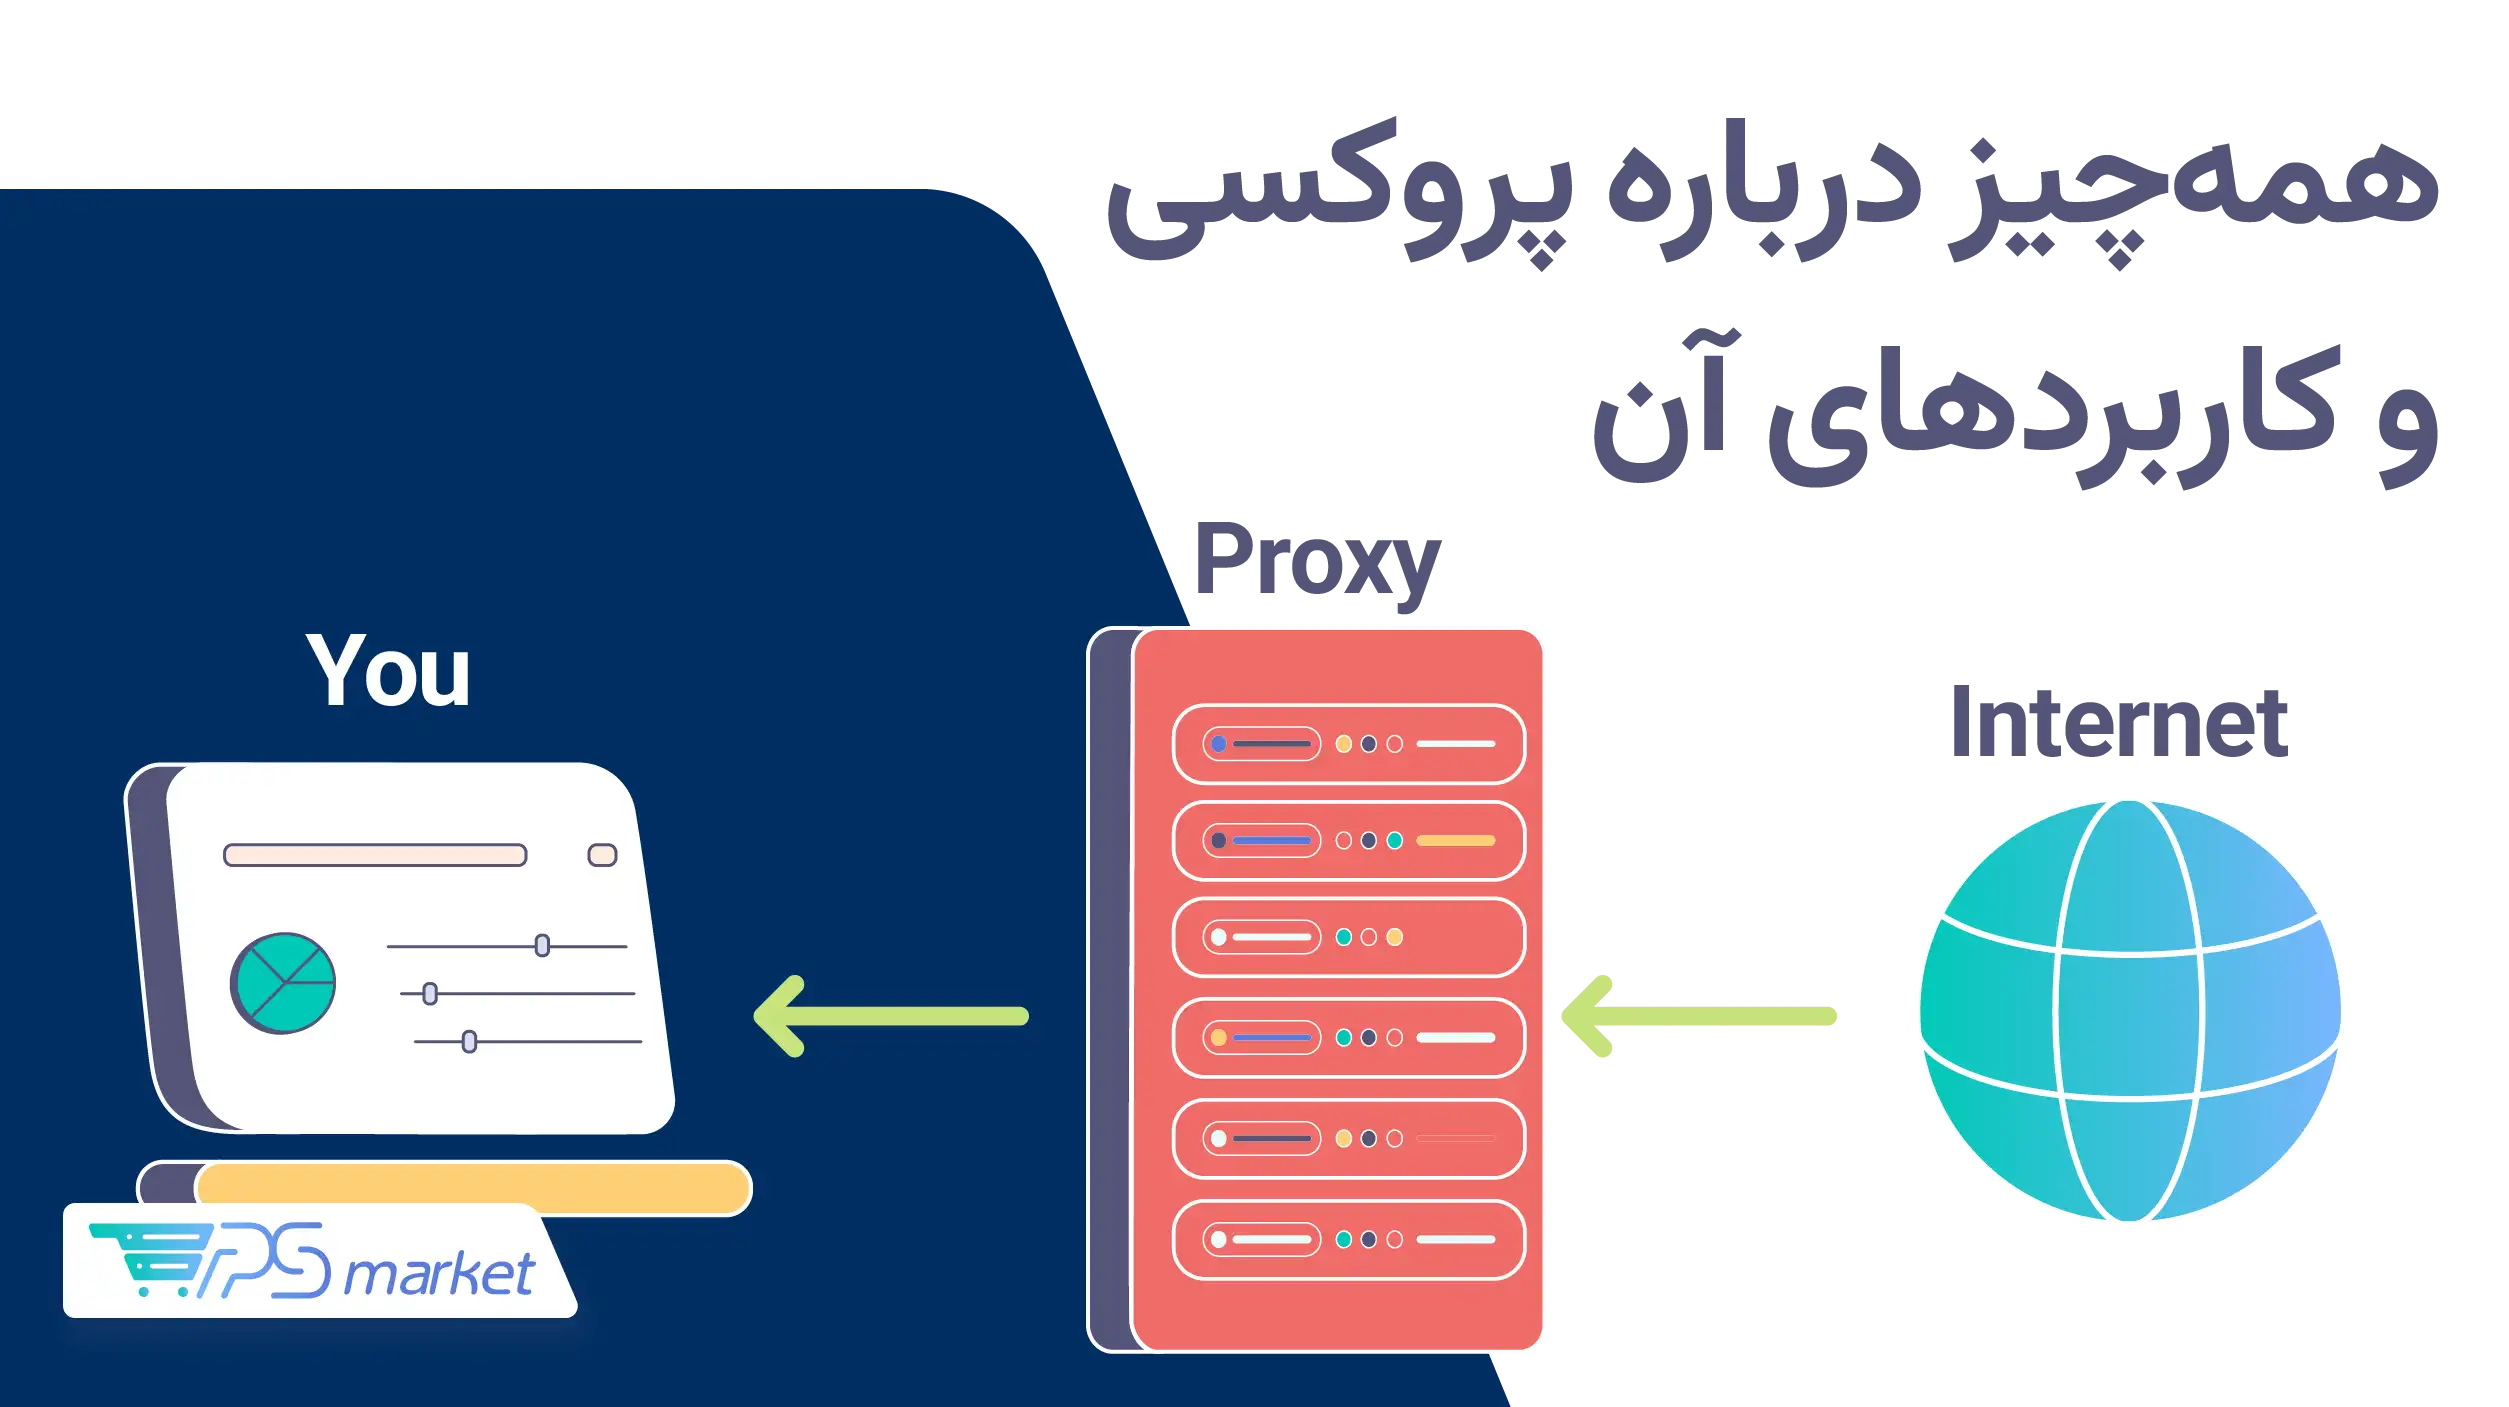
وقتی سایتی را باز میکنید، مرورگر معمولاً درخواست شما را مستقیم به سرور آن میفرستد. استفاده از پروکسی، این مسیر را تغییر میدهد؛ به شکلی که درخواست ابتدا به یک واسطه میرسد و سپس راهی مقصد میشود. این واسطه بسته به جایگاهش در شبکه، برای کنترل دسترسی، مدیریت ترافیک یا رسیدگی به درخواستهای یک وبسایت به کار میرود.
در ادامۀ این مطلب از وبلاگ VPSmarket، به این سؤال پاسخ میدهیم که: Proxy Server چیست، شیوۀ کار و انواع پروکسی را میبینیم، تفاوت آن را با VPN بررسی میکنیم و به راهاندازی پروکسی اختصاصی روی VPS میرسیم.
پروکسی چیست؟
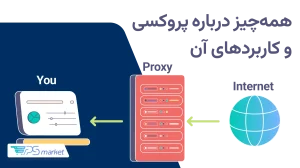
پروکسی (Proxy Server) یک سرور یا نرمافزار واسط میان کلاینت (Client) و مقصد است و بهجای اینکه درخواست مستقیماً به سایت برسد، پروکسی آن را دریافت میکند، برای سرور مقصد میفرستد و پاسخ را برمیگرداند. به این واسطه «سرور پروکسی» هم گفته میشود.
برای مثال، وقتی کامپیوتر شما مستقیم به یک وبسایت وصل میشود، مسیر ارتباط Client → Website است. اگر از Forward Proxy استفاده کنید، درخواست از مسیر Client → Proxy → Website میگذرد. مقصد در این حالت درخواست را از پروکسی دریافت میکند.
البته تمام پروکسیها در یک نقطه از شبکه قرار ندارند. بعضی از طرف کاربران درخواست میفرستند و بعضی جلوی سرور اصلی میایستن و دقیقاً همین تفاوت، نوع استفاده از آنها را مشخص میکند.
سرور پروکسی چگونه کار میکند؟
در اتصال مبتنی بر پروکسی، دستگاه درخواست را به آدرس و پورتی میفرستد که برای سرور واسط تعیین شده است. پروکسی هم با توجه به تنظیماتش تصمیم میگیرد درخواست را چگونه به مقصد منتقل کند. درنهایت، پاسخ از همان مسیر به دستگاه برمیگردد. در پروکسیهای HTTP، برای برقراری ارتباط با سایتهای HTTPS میتوان از متد CONNECT استفاده کرد. این متد تونلی میان کلاینت و مقصد برقرار میکند تا دادهها از طریق پروکسی منتقل شوند.
البته وجود چنین تونلی به این معنا نیست که پروکسی تمام ترافیک را رمزنگاری میکند و امنیت ارتباط همچنان به پروتکلهای مورد استفاده و شیوۀ پیکربندی سرویس بستگی دارد.
4 نوع پروکسی سرور
پروکسیها را گاهی بر اساس جایگاهشان در شبکه دستهبندی میکنند و گاهی بر اساس نوع ارتباطی که پشتیبانی میکنند. در ادامه به 4 نوع پروکسی سرور متداول اشاره میکنیم و کاربرد هر یک را بررسی میکنیم.
1) Forward Proxy
Forward Proxy در سمت کاربران قرار میگیرد و درخواستهای آنها را به سرورهای اینترنتی میفرستد. در شبکههای سازمانی میتوان از این واسطه برای کنترل دسترسی به سایتها، ثبت ترافیک یا اعمال سیاستهای استفاده از اینترنت کمک گرفت. در چنین ارتباطی، سایت مقصد درخواست را از پروکسی دریافت میکند، نه مستقیم از دستگاه کاربر.
2) پروکسی SOCKS5
اگر برنامهای به اتصالهایی فراتر از درخواستهای معمول وب نیاز داشته باشد، SOCKS5 گزینۀ انعطافپذیرتری است. برخلاف HTTP Proxy که بیشتر برای ترافیک HTTP و HTTPS به کار میرود، SOCKS5 در سطح اتصال شبکه عمل میکند و میتواند اتصالهای مختلف TCP را از یک سرور واسط عبور دهد.
این انعطاف به معنای رمزنگاری خودکار نیست؛ یعنی SOCKS5 بهتنهایی ارتباط را بهصورت سرتاسری رمزنگاری نمیکند. برای راهاندازی این نوع پروکسی روی سرور لینوکسی نیز میتوان از نرمافزارهایی مثل Dante و 3proxy استفاده کرد.
3) Reverse Proxy
در طرف دیگر ارتباط، Reverse Proxy جلوی سرور اصلی قرار میگیرد و درخواست کاربران ابتدا به آن میرسد و بعد به سرور یا سرویس پشت آن هدایت میشود. این ساختار بهویژه در سایتهای پرترافیک برای توزیع بار (Load Balancing)، کشکردن محتوا، احراز هویت و افزودن یک لایۀ حفاظتی کاربرد دارد. برای نمونه، Cloudflare در معماری Reverse Proxy میان بازدیدکنندگان و سرورهای اصلی وبسایت قرار میگیرد.
4) Transparent Proxy
ویژگی Transparent Proxy این است که کاربر برای عبور ترافیک از آن لزوماً نیازی به تنظیم دستی مرورگر یا سیستم ندارد. این روش بیشتر در شبکههای سازمانی و اپراتورها به کار میرود؛ جایی که مدیریت متمرکز ترافیک اهمیت دارد.
تفاوت پروکسی با VPN چیست؟
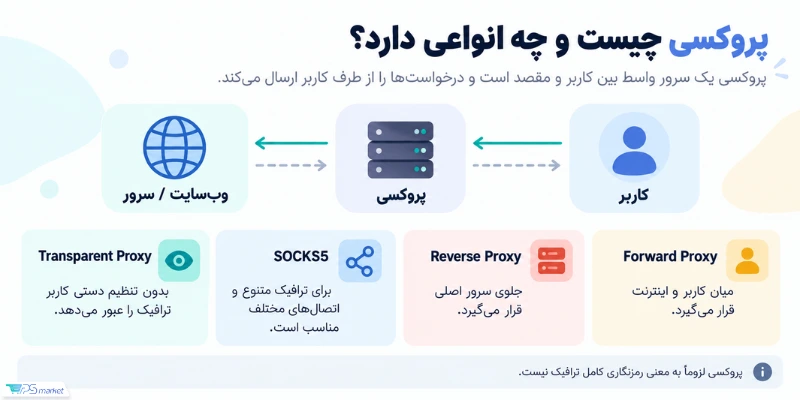
از آنجا که پروکسی و VPN هر دو میتوانند مسیر اتصال و IP قابلمشاهده برای مقصد را تغییر دهند، گاهی با هم اشتباه گرفته میشوند. تفاوت اصلی پراکسی با ویپیان در شیوۀ مدیریت و حفاظت از ترافیک است؛ به این صورت که VPN معمولاً یک تونل رمزنگاریشده ایجاد میکند، اما پروکسی بهخودیخود چنین قابلیتی ندارد. جدول زیر تفاوتهای مهم این دو را نشان میدهد.
|
معیار |
پروکسی |
VPN |
|
نقش اصلی |
واسطه برای بخشی از ترافیک | ایجاد تونل شبکه |
|
رمزنگاری پیشفرض |
معمولاً ندارد | معمولاً دارد |
| پوشش ترافیک | وابسته به نوع و تنظیمات پروکسی |
معمولاً گستردهتر در سطح سیستم |
|
کنترل انتخابی ترافیک |
معمولاً سادهتر | وابسته به VPN و تنظیمات آن |
| کاربرد رایج | وب، Reverse Proxy، دسترسی برنامهها |
اتصال امنتر به شبکه یا اینترنت |
| سربار ارتباطی | بسته به نوع پروکسی |
معمولاً بهدلیل تونل و رمزنگاری بیشتر است |
پس تغییر IP بهتنهایی دلیل خوبی برای جایگزینکردن پروکسی با VPN نیست و انتخاب بین آنها به ترافیکی که میخواهید از مسیر دیگری عبور دهید و میزان حفاظتی که نیاز دارید بستگی دارد.
پروکسی سرور چه کاربردهایی دارد؟
کاربرد پروکسی با توجه به محل قرارگیری آن تغییر میکند. در یک شرکت، Forward Proxy میتواند دسترسی کارکنان به اینترنت را مدیریت کند و قوانین شبکه را اجرا کند. در سمت وبسایت هم Reverse Proxy درخواستها را دریافت میکند و در صورت نیاز میان چند سرور پشتیبان (Backend) تقسیم میکند.
برخی پروکسیها محتوای پرکاربرد را موقتاً ذخیره میکنند (Cache) یا امکان ثبت و بررسی درخواستها و احراز هویت را فراهم میکنند. بنابراین کار پروکسی به تغییر IP خلاصه نمیشود و بیشتر با شیوۀ هدایت و کنترل ارتباط سروکار دارد.
پروکسی سرور ایران چیست؟
منظور از پروکسی سرور ایران معمولاً پروکسیای است که روی سروری با IP متعلق به شبکه یک دیتاسنتر داخل کشور اجرا میشود. درخواستهایی که از این مسیر ارسال میشوند، با IP همان سرور به مقصد میرسند.
چنین سرویسی برای پروژههایی کاربرد دارد که باید از یک IP ایرانی به مقصد متصل شوند. فرض کنید شرکتی دسترسی به پنل مدیریتی داخلی خود را فقط برای IPهای ایران مجاز کرده است. اجرای پروکسی روی سروری در ایران میتواند راهی برای اتصال مجاز و کنترلشده به آن پنل باشد.
با این حال، داشتن IP ایران تضمین نمیکند که هر سرویس مقصدی اتصال را بپذیرد. سیاستهای آن سرویس، شرایط دیتاسنتر و نوع پروکسی هم در نتیجه اثر دارند؛ بنابراین بهتر است این محدودیتها را پیش از راهاندازی بررسی کنید.
چه نکاتی در خرید پراکسی سرور مهم است؟
برای خرید پروکسی سرور، ابتدا مشخص کنید قرار است چه نوع ترافیکی را از آن عبور دهید. برای این منظور قیمت و تعداد IPها مهماند، اما محل دیتاسنتر، کیفیت شبکه، پهنای باند، منابع سرور و محدودیتهای ارائهدهنده هم بر کارایی سرویس اثر میگذارند. در کنار این موارد، به نوع IP هم توجه کنید. در پروکسی اشتراکی ممکن است چند کاربر از یک IP استفاده کنند و سابقۀ فعالیت آنها بر اعتبار همان IP اثر بگذارد. به همین دلیل، برای بعضی کاربردهای حرفهای داشتن IP اختصاصی انتخاب مناسبتری است.
اگر پروکسی بخشی از یک زیرساخت بزرگ و پرترافیک باشد و منابع بیشتری بخواهد، سرور اختصاصی هم ارزش بررسی دارد.
بهترین سرور پروکسی چه ویژگیهایی دارد؟
برای انتخاب و خرید «بهترین سرور پروکسی» نمیتوان یک نسخۀ واحد پیچید و انتخاب درست به کاری بستگی دارد که از سرور انتظار دارید. در شبکۀ سازمانی، کنترل دسترسی و ثبت ترافیک در اولویت است. برای Reverse Proxy باید بیشتر به ظرفیت پردازش، پهنای باند، تأخیر شبکه و توان مدیریت چند Backend توجه کنید. اگر هم سرویس را روی VPS اجرا میکنید، موقعیت سرور و کیفیت شبکه اهمیت زیادی پیدا میکند.
بنابراین پیش از انتخاب نهایی بهترین سرور پروکسی، تعداد کاربران، مقصدهای ارتباط و حجم و نوع ترافیک را مشخص کنید تا منابع سرویس با نیاز واقعی پروژه هماهنگ باشد.
راه اندازی پروکسی سرور روی VPS
برای داشتن پروکسی اختصاصی، باید میان نرمافزار پروکسی و سروری که آن را اجرا میکند تفاوت بگذارید. VPS یک ماشین مجازی با منابعی مانند CPU ،RAM، فضای ذخیرهسازی و IP است و Proxy Server نرمافزاری است که روی این بستر نصب میشود. بنابراین خرید سرور مجازی بهخودیخود به معنی آمادهبودن پروکسی نیست، اما زیرساخت لازم برای اجرای آن را در اختیارتان میگذارد.
روی یک VPS لینوکسی میتوان بسته به هدف، انواع مختلفی از پروکسی را راهاندازی کرد. نرمافزاری که برای عبور ترافیک کاربران از اینترنت مناسب است، لزوماً برای قرارگرفتن جلوی وبسرور انتخاب درستی نیست. جدول زیر ابزارهای رایج هر کاربرد را کنار هم نشان میدهد:
|
نوع پروکسی |
نرمافزارهای رایج | کاربرد |
|
Forward / HTTP Proxy |
Squid، 3proxy | واسطه میان کاربر و اینترنت |
|
SOCKS5 |
Dante، 3proxy |
عبور ترافیک متنوعتر در سطح اتصال |
| Reverse Proxy | Nginx، HAProxy |
قرارگرفتن جلوی وبسرور یا اپلیکیشن |
این جدول را میتوان نقطه شروع مناسبی برای انتخاب و راهاندازی پراکسی سرور درنظر گرفت. تعداد کاربران، نوع ترافیک و نیاز به احراز هویت، ثبت لاگ، TLS یا امکانات خاص شبکه تعیین میکند کدام نرمافزار برای پروژه مناسبتر باشد. جزئیات نصب هم به توزیع و نسخۀ سیستمعامل بستگی دارد. برای مثال، نام بستهها یا مسیر فایلهای تنظیمات در Ubuntu 24.04 LTS ممکن است با توزیعهای دیگر متفاوت باشد. به همین دلیل، دستورهای نصب را باید متناسب با همان محیط بررسی و آزمایش کرد.
بعد از انتخاب نرمافزار، نوبت آمادهکردن سرور و تنظیم دسترسیهاست. مراحل کلی راهاندازی پروکسی سرور اختصاصی روی VPS به این ترتیب است:
- انتخاب VPS: موقعیت دیتاسنتر، ظرفیت منابع، پهنای باند و کیفیت شبکه را متناسب با نیاز پروژه انتخاب کنید.
- اتصال به سرور: با SSH وارد VPS شوید و سیستمعامل را بهروزرسانی کنید.
- نصب نرمافزار پروکسی: با توجه به نوع ارتباط موردنیاز، ابزار مناسب را نصب و پیکربندی کنید.
- تنظیم دسترسی و فایروال: فقط کاربران یا IPهای مجاز را به پروکسی راه بدهید و پورت مورد استفادۀ سرویس را در فایروال باز کنید. اگر پروکسی برای استفادۀ عمومی طراحی نشده است، دسترسی آن را به شبکه یا IPهای مشخص محدود نگه دارید.
پیش از اعمال قوانین فایروال، دسترسی SSH را بررسی کنید. اگر پورت ارتباط مدیریتی بسته شود، ممکن است دیگر نتوانید به سرور وصل شوید. برای نمونه، در Ubuntu میتوان با UFW ابتدا دسترسی SSH را مجاز کرد و سپس قانون مربوط به پورت پروکسی را نوشت:
sudo ufw allow OpenSSH

sudo ufw allow 3128/tcp

sudo ufw enable

sudo ufw status
در این نمونه، پورت ۳۱۲۸ یکی از پورتهای رایج HTTP Proxy است و باید متناسب با تنظیمات نرمافزار خودتان تغییر کند. توجه کنید دستور «sudo ufw allow 3128/tcp» این پورت را برای تمام مبادی باز میکند؛ برای پروکسی غیرعمومی نیز باید قانون دسترسی را به مبادی مجاز محدود کنید.
بعد از فعالسازی فایروال، از یک کلاینت مجاز اتصال به پروکسی و دسترسی به مقصد را آزمایش کنید. سپس مطمئن شوید دستگاههای غیرمجاز راهی به سرویس ندارند؛ وگرنه سرور ممکن است به یک Open Proxy تبدیل شود.
اگر نرمافزار از متد CONNECT پشتیبانی میکند، مقصدها و پورتهای مجاز را هم محدود کنید. MDN دربارۀ سوءاستفاده از پروکسیهایی که با تنظیمات باز در دسترس قرار میگیرند هشدار داده است.
آیا پروکسی امنیت اینترنت را بیشتر میکند؟
وجود پروکسی بهتنهایی اتصال را امن نمیکند. Reverse Proxy میتواند سرور اصلی را از دید مستقیم کاربران دور نگه دارد و در کنار ابزارهایی مانند WAF و Load Balancer استفاده شود، اما این کار جای تنظیمات امنیتی مناسب را نمیگیرد. از طرفی، پروکسی بدون احراز هویت و محدودیت دسترسی ممکن است برای ارسال ترافیک ناخواسته یا فعالیت مخرب به کار برود و به گزارش Abuse یا حتی تعلیق سرویس منجر شود.
وبسایتهایی که از HTTPS استفاده میکنند، برای برقراری ارتباط رمزنگاریشده به گواهی SSL معتبر نیاز دارند. پروکسی وظیفۀ دیگری دارد و جای این گواهی را نمیگیرد.
جمعبندی
در این مطلب، به این سؤال پاسخ دادیم که پروکسی سرور چیست. پراکسی ابزاری برای هدایت و مدیریت درخواستهای شبکه است، اما کارکرد آن با محل قرارگیری و نوع ارتباط تغییر میکند. برای دسترسی کاربران میتوان سراغ Forward Proxy یا SOCKS5 رفت و برای مدیریت درخواستهای ورودی وبسایت، Reverse Proxy کاربرد دارد. در هر دو حالت، انتخاب نرمافزار مناسب تنها بخشی از کار است و باید احراز هویت، محدودکردن دسترسی و تنظیم فایروال را هم جدی گرفت.
اگر پروژه به اتصال از یک IP ایرانی نیاز دارد، میتوانید مشخصات سرور مجازی ایران را هم با نیاز خود مقایسه کنید.
سؤالات متداول
پروکسی چیست؟
پروکسی واسطهای بین دستگاه شما و سرور مقصد است و این صورت کار میکند که ابتدا درخواست را دریافت میکند، به مقصد میفرستد و پاسخ را برمیگرداند. بسته به نوع پروکسی، میتوان مسیر ارتباط یا دسترسیها را مدیریت کرد.
تفاوت Forward Proxy و Reverse Proxy چیست؟
Forward Proxy از طرف کاربران با سایتها ارتباط میگیرد؛ Reverse Proxy در سمت سایت قرار دارد و درخواستها را پیش از رسیدن به سرور اصلی دریافت میکند.
آیا برای راهاندازی Proxy به VPS نیاز داریم؟
خیر. VPS تنها یکی از بسترهای اجرای پروکسی اختصاصی است، اما امکان نصب نرمافزار و کنترل منابع، IP و تنظیمات را در اختیار شما میگذارد.
آیا پروکسی باعث افزایش سرعت اینترنت میشود؟
لزوماً نه. کشکردن بعضی محتواها یا انتخاب مسیر مناسب گاهی عملکرد را بهتر میکند، اما اضافهشدن یک واسطه بهخودیخود سرعت اینترنت را بالا نمیبرد و کیفیت شبکه، فاصله تا مقصد و ظرفیت سرور هم تأثیر دارند.
آیا پروکسی امن است؟
امنیت آن به نوع سرویس و شیول پیکربندی بستگی دارد. پروکسی بدون کنترل دسترسی ممکن است مورد سوءاستفاده قرار بگیرد و خود پروکسی هم لزوماً ارتباط را رمزنگاری نمیکند. برای ترافیک وب، HTTPS و تنظیمات امنیتی مناسب همچنان ضروریاند.