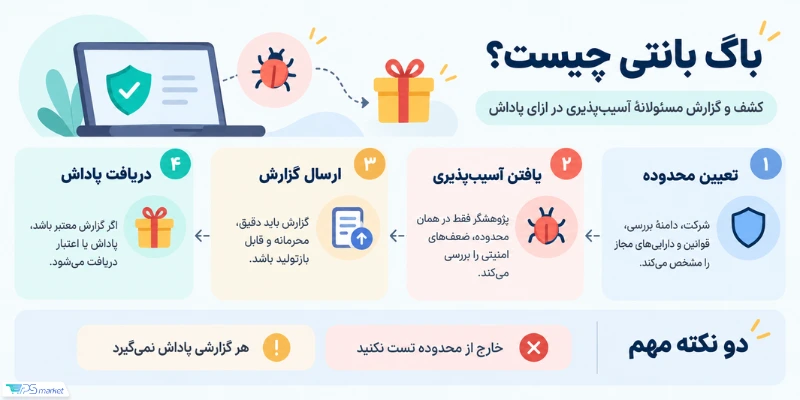
خیلی از علاقهمندان به امنیت سایبری کارشان را با یک سؤال ساده شروع میکنند: اصلاً باگ بانتی چیه و چطور میتوان از آن پول درآورد؟ اگر بخواهیم دقیق بگوییم باگ بانتی چیست، باید آن را نوعی همکاری میان شرکتها و پژوهشگران مستقل امنیت بدانیم. در قالب برنامههای Bug Bounty (که در فارسی گاهی «باگ باونتی» هم نوشته میشود)، کسبوکارها به متخصصان امنیت اجازه میدهند سامانههای مشخصی را بررسی کنند و اگر حفرهٔ امنیتی معتبری پیدا کردند، در ازای گزارش آن پاداش بگیرند. با این کار، شرکتها پیش از آنکه مهاجمان سایبری به نقاط ضعف سیستم پی ببرند، مشکل را شناسایی و برطرف میکنند.
در این مطلب به آموزش باگ بانتی میپردازیم و با شیوۀ کار باگ بانتی، تفاوت آن با تست نفوذ، شرایط قانونی فعالیت در ایران، پلتفرمهای پرداخت پاداش، مسیر یادگیری و درآمد احتمالی این حوزه آشنا میشوید. تا انتهای این مطلب با ما همراه باشید.
باگ بانتی چیست و چگونه کار میکند؟
اگر به زبان خودمانی بخواهیم به پرسش «باگ بانتی چیه» پاسخ بدهیم، باید بگوییم که هر شرکتی هرچقدر هم که تیم فنی قدرتمندی داشته باشد، باز هم ممکن است بعضی خطاهای امنیتی از چشم متخصصان داخلیاش دور بماند. برنامه باگ باونتی دقیقاً برای پر کردن همین خلأ طراحی شده است تا سازمانها بتوانند از نگاه و مهارت پژوهشگران بیرون از مجموعه کمک بگیرند.
روند کار باگ باونتی کاملاً مشخص است: شرکت ابتدا محدودهٔ داراییهای مجاز برای بررسی (Scope)، قوانین برنامه، نوع آسیبپذیریهای قابل قبول و در بسیاری از موارد جدول پاداشها را اعلام میکند. بعد از آن نوبت پژوهشگر است که در همان چارچوب تعیینشده به جستوجوی باگ بپردازد و یافتههایش را از طریق سامانهٔ مشخصشده ثبت کند. تیم امنیتی یا پلتفرم واسط، گزارش دریافتی را داوری و اعتبارسنجی میکند و اگر باگ تأیید شود، متناسب با شدت و ریسک آن به پژوهشگر پاداش نقدی میدهد؛ هرچند بعضی برنامهها جایزهٔ مالی ندارند و در ازای گزارش معتبر، به ثبت نام پژوهشگر در فهرست افتخارات (Hall of Fame) یا اعطای امتیاز بسنده میکنند.
برنامه باگ باونتی چه تفاوتی با تست نفوذ دارد؟
در نگاه اول، هم تست نفوذ و هم باگ بانتی یک هدف دارند: پیدا کردن حفرههای امنیتی پیش از هکرها. اما مدل کاری و مالی آنها کاملاً با هم فرق میکند. در تست نفوذ، همهچیز در قالب یک قرارداد مشخص پیش میرود؛ یعنی سازمان بابت زمان، محدودهٔ کار و خدمات ارزیابی امنیتی، دستمزد توافقشدهای را به تیم یا فرد آزمایشکننده میپردازد.
در نقطهٔ مقابل، باگ بانتی بر پایهٔ «نتیجه» میچرخد. پژوهشگر طبق قوانین برنامه ساعتها یا روزها روی یک هدف وقت میگذارد، اما تنها در صورتی دستمزدی میگیرد که گزارشی معتبر، غیرتکراری و منطبق با شرایط برنامه ثبت کند. به زبان ساده، در این مدل هیچ پولی بابتِ صرفِ زمان پرداخت نمیشود. جدول زیر این تفاوتها را روشنتر نشان میدهد:
|
معیار |
تست نفوذ |
باگ بانتی |
|
شیوهٔ پرداخت |
براساس قرارداد و خدمات توافقشده | مشروط به کشف آسیبپذیری معتبر و شرایط برنامه |
| محدودهٔ کار | تعیینشده در متن قرارداد یا سفارش کارفرما |
مشخصشده در صفحهٔ قوانین هر برنامه (Scope) |
|
مدت فعالیت |
بازهٔ زمانی مشخص و محدود |
معمولاً مستمر و بدون زمانبندی ثابت |
|
خروجی کار |
گزارش جامع ارزیابی امنیتی از تمام بخشها |
گزارش موردی برای هر آسیبپذیری کشفشده |
|
تضمین درآمد |
قطعی و مطابق مفاد قرارداد |
بدون تضمین (احتمال رد شدن یا تکراری بودن گزارش) |
مسابقه باگ بانتی چیست؟
گاهی نام «مسابقه باگ بانتی» به گوش میخورد؛ اصطلاحی که معمولاً به رویدادهای زماندار اشاره دارد. در این رقابتها، گروهی از شکارچیان باگ همزمان روی یک هدف مشخص متمرکز میشوند تا در فرصتی محدود، بیشترین یا مهمترین آسیبپذیریها را پیدا کنند.
با این حال، بخش اصلی دنیای Bug Bounty مسابقهای نیست. بیشتر برنامهها دائمی یا بلندمدت هستند و پژوهشگران در آرامش و بهشکل مستقل روی اهداف کار میکنند. این برنامهها یا «عمومی» هستند و هر پژوهشگری اجازهٔ مشارکت در آنها را دارد، یا «خصوصی» تعریف میشوند و تنها با دعوتنامه در اختیار افراد باتجربه قرار میگیرند.
سامانه باگ بانتی چیست؟
مدیریت دهها گزارش امنیتی، بررسی صحت آنها و تسویهحساب با پژوهشگران در سراسر دنیا، کاری نیست که هر شرکتی بتواند بهتنهایی از پس آن بربیاید. به همین دلیل، اکثر کسبوکارها سراغ یک سامانه باگ بانتی میروند.
پلتفرمهای شناختهشدهای مثل HackerOne و Bugcrowd دقیقاً همین نقش واسط را بازی میکنند. آنها زیرساختی فراهم کردهاند که شرکت بتواند محدودهٔ مجاز را تعریف کند و پژوهشگر هم بهجای سرگردانی در ایمیلهای پشتیبانی یا کانالهای نامطمئن، گزارش خود را در یک مسیر رسمی و امن بفرستد. این سازوکار هم خیال پژوهشگر را از بابت داوری منصفانه راحتتر میکند و هم خطر افشای عمومی باگهای اصلاحنشده را به حداقل میرساند.
چه باگهایی در Bug Bounty ارزش بررسی دارند؟
پیدا کردن هر ایراد جزئی در یک سایت به معنی برنده شدن پاداش نیست. هر برنامه قوانین خاص خودش را دارد، اما در عمل، آسیبپذیریهایی ارزش واقعی دارند که بتوانند محرمانگی، یکپارچگی یا دسترسپذیری سیستم را به خطر بیندازند. ضعف در کنترل دسترسی (Access Control)، افشای اطلاعات حساس، گونههای خطرناک XSS، نقص در احراز هویت و خطاهای منطق کسبوکار (Business Logic) معمولاً در صدر این فهرست قرار میگیرند. البته حتی اگر چنین باگ مهمی را هم پیدا کنید، تنها زمانی مشمول پاداش میشود که دقیقاً در محدودهٔ مجاز (Scope) باشد و نفر دیگری پیش از شما آن را گزارش نکرده باشد.
از طرفی، امروز دیگر شکار باگ به وبسایتهای سنتی محدود نمیشود. ورود فناوریهایی مثل هوش مصنوعی به سرویسهای آنلاین و گسترش شبکههای بلاکچین، سطح حملات و نوع آسیبپذیریها را تغییر داده است و همین تحولات باعث شده شاخههای تخصصیتری در برنامههای امنیتی شکل بگیرد:
- تست نفوذ: تسلط بر اصول تست نفوذ به پژوهشگر یاد میدهد که بهجای آزمونوخطای تصادفی، ساختار برنامههای وب را با یک دید تحلیلی و روشمند بررسی کند.
- وب 3: با رشد پلتفرمهای غیرمتمرکز، بررسی امنیت قراردادهای هوشمند و زیرساختهای وب 3 به یکی از حساسترین و البته پردرآمدترین زمینههای شکار باگ تبدیل شده است.
- اینترنت اشیا: در اکوسیستم اینترنت اشیا، نگاه پژوهشگر از مرورگر فراتر میرود و روی امنیت دستگاههای متصل، رابطهای مدیریتی و پروتکلهای ارتباطی متمرکز میشود.
شکار باگ را از کجا شروع کنیم؟
اشتباه رایج بسیاری از تازهکارها این است که در همان قدم اول، سراغ سایتهای واقعی و برنامههای بزرگ میروند؛ کاری که معمولاً نتیجهای جز ناامیدی یا حتی دردسر قانونی ندارد. برای شروعِ اصولی شکار باگ، اول باید الفبای کار را یاد گرفت: اینکه پروتکل HTTP چطور کار میکند، کدهای JavaScript و APIها چه نقشی دارند و سازوکار احراز هویت و کنترل دسترسی در وب چگونه پیادهسازی میشود.
بعد از یادگیری این مفاهیم، نوبت تمرین در آزمایشگاههای آموزشی است تا دستتان در پیدا کردن باگها راه بیفتد. تازه پس از این مرحله است که میتوانید وارد پلتفرمهایی مثل HackerOne یا Bugcrowd شوید و یک برنامهٔ عمومی را انتخاب کنید.
پیش از آنکه حتی یک درخواست به سمت سرور هدف بفرستید، صفحهٔ قوانین برنامه را با دقت بخوانید و ببینید دقیقاً کدام دامنهها، زیردامنهها یا APIها در Scope قرار دارند. راهنمای افشای آسیبپذیری OWASP (موسوم به Vulnerability Disclosure Cheat Sheet) هم دقیقاً بر همین نکته پافشاری میکند: پژوهشگر موظف است پیش از هر تستی، محدودهٔ مجاز، حریم خصوصی کاربران و شرایط حمایت حقوقی برنامه را بررسی کند. یادتان باشد اجرای اسکنرهای خودکارِ پرفشار، حملات DoS یا هر کاری که سرویس را مختل کند در اکثر برنامهها خط قرمز محسوب میشود؛ مگر اینکه صراحتاً اجازهٔ آن را داده باشند.
نقشه راه باگ بانتی برای افراد مبتدی
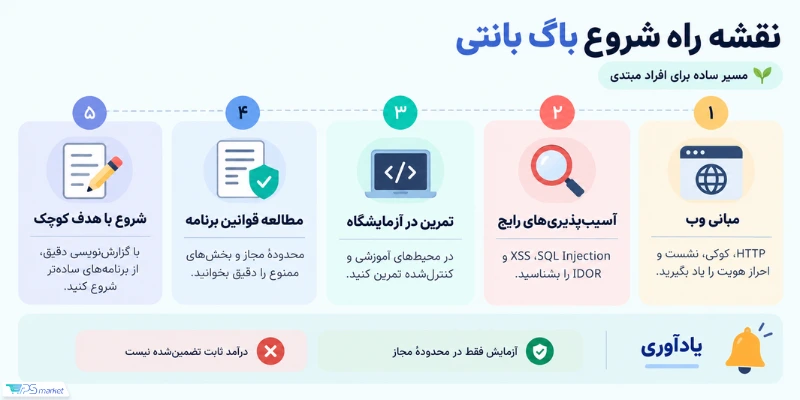
اگر نمیدانید نقشه راه باگ بانتی را چگونه بچینید، مسیر زیر میتواند شروع مناسبی برایتان باشد:
- درک عمیق مبانی وب: قبل از هر چیز، سازوکار HTTP، ساختار درخواست و پاسخ (Request/Response)، کوکیها، مدیریت نشست (Session) و مدلهای کنترل دسترسی را عمیق یاد بگیرید.
- شناخت آسیبپذیریهای رایج: سراغ باگهای شناختهشدهای مثل XSS، SQL Injection، IDOR و ضعفهای احراز هویت بروید و منطق شکلگیری هرکدام را بفهمید.
- تمرین در آزمایشگاه: از PortSwigger Web Security Academy ،OWASP Juice Shop و DVWA استفاده کنید. این محیطها برای تمرین کنترلشده طراحی شدهاند.
- راهاندازی آزمایشگاه شخصی: ابزارهایی مثل Juice Shop یا DVWA را روی یک سرور مجازی لینوکس شخصی نصب کنید تا بتوانید سناریوهای مختلف را در محیطی کاملاً ایزوله آزمایش کنید (فقط حواستان باشد دسترسی عمومی به این سرور تمرینی را ببندید).
- یادگیری مهارت گزارشنویسی: کشف باگ نیمی از راه است و نیم دیگر، نوشتن گزارشی است که تیم فنی را قانع کند. یاد بگیرید چطور مراحل بازتولید باگ (PoC)، شواهد فنی، میزان ریسک و پیشنهاد رفع مشکل را شفاف و خلاصه بنویسید.
- شروع با اهداف کوچک و مجاز: کار عملی را با برنامههایی که Scope مشخص و قوانین روشنی دارند شروع کنید و گزارشهایتان را محرمانه و دقیقاً مطابق فرمت خواسته شده بفرستید.
آیا باگ بانتی قانونی است؟
خودِ باگ بانتی کاملاً قانونی است، اما مرز میان «پژوهشگر امنیت» و «مجرم سایبری» به اندازهٔ یک تار مو باریک است. چیزی که فعالیت شما را قانونی نگه میدارد، پایبندی بیقیدوشرط به مجوزها و قوانین برنامه است. شما تنها زمانی حق دارید سامانهای را تست کنید که مالک آن صراحتاً آن آدرس را در Scope قرار داده باشد و روش کارتان هم از چارچوب تعیینشده خارج نشود. به بیان دیگر، سرک کشیدن به اطلاعات کاربران واقعی، ایجاد اختلال در سرویس، اجرای حملهٔ DoS یا افشای عمومی باگی که هنوز برطرف نشده، تحت هیچ عنوانی «شکار قانونی باگ» محسوب نمیشود.
در ایران هم قانون با این موضوع بسیار صریح برخورد کرده است. طبق مادهٔ ۱ قانون جرایم رایانهای (الحاقی به مادهٔ ۷۲۹ قانون مجازات اسلامی – بخش تعزیرات)، هرگونه دسترسی غیرمجاز به دادهها یا سامانههای رایانهای و مخابراتی حفاظتشده جرم است. بنابراین، داشتن دانش فنی یا حتی «نیت خیر» برای کمک به امنیت یک کسبوکار، در دادگاه مجوزی برای تست سرخودِ سایت دیگران به حساب نمیآید.
البته در بسیاری از برنامههای استاندارد، بندی به نام Safe Harbor یا «حمایت حقوقی پژوهشگر» گنجانده میشود. این بند تعهد میدهد تا زمانی که پژوهشگر با حسن نیت و در چارچوب قوانین برنامه تست انجام میدهد، شرکت از او شکایت نکند. با این حال، Safe Harbor یک سپر جادویی نیست و قوانین کیفری کشورها را باطل نمیکند؛ پس همیشه پیش از شروع کار، جزئیات آن را با دقت بخوانید.
مزایای برنامه باگ بانتی برای شرکتها
اگر باگ بانتی در چارچوب درست خودش اجرا شود، یک معاملهٔ برد-برد واقعی است. از یک طرف، شرکتها به جای تکیهٔ صرف بر تیم داخلی خود، از یک لایهٔ امنیتی مکمل بهره میبرند و تنها در ازای کشفِ واقعیِ آسیبپذیریها هزینه میپردازند. از طرف دیگر، این فضا فرصتهای کمنظیری در اختیار پژوهشگران امنیت قرار میدهد، مانند:
- تجربهٔ کار در محیط واقعی: امکان محک زدن مهارتها روی سرویسهای بزرگ و درک عمیقتر آسیبپذیریها در دنیای عملیاتی.
- انعطافپذیری شغلی: آزادی عمل در انتخاب پروژهها و زمانبندی کار، بدون محدودیتهای استخدام سنتی.
- درآمد مبتنی بر مهارت: فرصت کسب پاداش به ازای هر گزارش معتبر (البته بدون تضمین درآمد ثابت ماهانه).
- ساختن رزومه و اعتبار حرفهای: ثبت گزارشهای موفق در پلتفرمهای معتبر که به عنوان یک سابقهٔ عملی قدرتمند در رزومه میدرخشد.
آیا کاربران مقیم ایران میتوانند از باگ بانتی درآمد کسب کنند؟
وقتی صحبت از کسب درآمد دلاری به میان میآید، باید با واقعیتهای موجود برای کاربران داخل ایران روبهرو شویم. فعالیت مستقیم و دریافت پاداش از پلتفرمهای بینالمللی برای افراد مقیم ایران با محدودیتهای جدی همراه است. طبق قوانین پرداخت HackerOne و همچنین بخش پرسشهای متداول Bugcrowd، این دو پلتفرم به دلیل تحریمها و مقررات صادراتی آمریکا، به پژوهشگران ساکن کشورهای تحریمشده از جمله ایران خدمات و پاداش نمیدهند. به همین دلیل، پیش از آنکه وقتتان را روی یک برنامهٔ خارجی بگذارید، حتماً باید شرایط احراز هویت (KYC)، قوانین مربوط به محل اقامت و روشهای انتقال پول را بررسی کنید.
در مقابل، برای فعالیت در بازار داخل، پلتفرمهای بومی مثل «راورو» (Ravro) شکل گرفتهاند که کسبوکارهای ایرانی را به پژوهشگران امنیت وصل میکنند. فعالیت در این پلتفرمها دردسر تحریم و احراز هویت خارجی را ندارد؛ اما اینجا هم نباید بیگدار به آب زد. پیش از شروع کار روی هر برنامهٔ داخلی، محدودهٔ مجاز، شرایط پذیرش گزارش، جدول مبالغ و نحوهٔ پرداخت پاداش را با دقت بخوانید، چون صرفِ داخلی بودن پلتفرم به معنای تضمین تأیید گزارش یا پرداخت جایزه نیست.
جمعبندی
شکار باگ مسیری است که بیش از هر چیز به صبر، یادگیری پیوسته و احترام به خط قرمزهای قانونی نیاز دارد. اگر قصد ورود به این دنیا را دارید، عجله نکنید؛ ابتدا پایههای امنیت وب را محکم کنید، در محیطهای آزمایشگاهی امن مثل PortSwigger Academy و Juice Shop (یا روی یک سرور مجازی لینوکس شخصی) مهارتتان را بسنجید و اصول نوشتن یک گزارش فنی دقیق را یاد بگیرید. تنها زمانی سراغ اهداف واقعی بروید که هم به دانش فنی خودتان مطمئن هستید و هم قوانین و محدودهٔ برنامه را خطبهخط خواندهاید.
سؤالات متداول
باگ بانتی چقدر درآمد دارد؟
درآمد باگ بانتی هیچ عدد ثابتی ندارد و ممکن است از صفر تا مبالغ بسیار بالا متغیر باشد. برای نمونه، گزارش امنیتی HackerOne در سال ۲۰۲۳ نشان میدهد که میانهٔ پاداش هر گزارش معتبر در این پلتفرم حدود ۵۰۰ دلار بوده است؛ اما این آمار به معنای درآمد ماهانه یا تضمینشده برای تازهکارها نیست و رقم نهایی به شدتِ آسیبپذیری، بودجهٔ شرکت، کیفیت گزارش و قوانین برنامه بستگی دارد و کاربران داخل ایران هم باید موانع تحریم و احراز هویت را در نظر بگیرند.
برای شروع Bug Bounty باید برنامهنویس باشیم؟
الزاماً نه؛ لازم نیست یک برنامهنویس تماموقت باشید، اما درک منطق کدنویسی و ساختار وب یک مزیت بزرگ است. برای شروع باید کار با HTML ،JavaScript، پروتکل HTTP، ساختار APIها و مفاهیم شبکه را بلد باشید تا بتوانید رفتار سامانه را تحلیل کنید و حفرههای امنیتی را تشخیص دهید.
آیا هر باگی پاداش میگیرد؟
خیر. پاداش تنها به باگی تعلق میگیرد که معتبر و غیرتکراری باشد و دقیقاً در محدودهٔ مجاز (Scope) برنامه پیدا شود. گزارشهای خارج از محدوده، ایرادهای کماثر و بدون ریسک امنیتی، یا مواردی که در قوانین برنامه مستثنا شدهاند، معمولاً رد میشوند و پولی بابت آنها پرداخت نمیشود.
تفاوت Bug Bounty و VDP چیست؟
تفاوت اصلی در «پاداش مالی» است. در برنامههای Bug Bounty، شرکت برای گزارشهای معتبر جایزهٔ نقدی یا مشوق در نظر میگیرد؛ اما برنامهٔ افشای آسیبپذیری یا VDP (مخفف Vulnerability Disclosure Program) صرفاً یک مسیر رسمی و قانونی برای گزارش امن باگهاست و معمولاً تعهدی برای پرداخت پول ندارد.