رمز عبور هنوز برای بسیاری از حسابها اولین سد در برابر ورود غیرمجاز است. اگر برای ایمیل، حساب بانکی، پنل سرور مجازی یا سرویسهای مهم از رمزهای کوتاه و قابل حدس استفاده میکنید، همین لایۀ اول امنیتی بهراحتی تضعیف میشود. با این حال، یک گذرواژۀ قوی قرار نیست ترکیبی عجیب باشد که خودتان هم نتوانید آن را به خاطر بسپارید.
در این مطلب از VPSmarket میبینیم چه چیزی یک رمز را واقعاً قوی میکند، چگونه پسورد بسازیم، یوزر پسورد چیست و برای نگهداری امن رمزها چه نکاتی را باید رعایت کنیم.
گذرواژه قوی چیست؟
وقتی از گذرواژه قوی حرف میزنیم، منظور رمزی است که حدسزدن آن برای دیگران دشوار باشد و در برابر حملات خودکار یا سوءاستفاده از اطلاعات افشاشده، مقاومت بیشتری داشته باشد. در گذشته معمولاً توصیه میشد رمز عبور دستکم ۸ کاراکتر داشته باشد. راهنمای جدید NIST اما تأکید بیشتری روی طول رمز دارد، چون رمزهای طولانیتر در برابر حملات حدسزدن مقاومترند. در راهنمای فعلی NIST، حداقل طول پیشنهادی برای رمزهای عبور تکعاملی ۱۵ کاراکتر است. بنابراین بهتر است بهجای تکیه بر رمزهای کوتاه ۸ کاراکتری، از رمزهای طولانیتر و منحصربهفرد استفاده کنید.
این تغییر نگاه فقط به طول رمز محدود نمیشود. NIST دیگر توصیه نمیکند سرویسها کاربران را حتماً به استفاده همزمان از حروف بزرگ، عدد و نماد مجبور کنند. در چنین رویکردی، طول مناسب رمز و استفاده از احراز هویت چندعاملی نقش مهمتری در امنیت حساب دارند.
چگونه پسورد بسازیم؟
حالا که معیارهای اصلی یک رمز امن روشن شد، برای ساخت پسورد کافی است چند اصل ساده را کنار هم رعایت کنید؛ اصولی که هم امنیت رمز را بیشتر میکنند و هم مدیریت آن را آسانتر نگه میدارند:
- طول مناسب: بهجای رمزهای کوتاه، از رمزهای طولانیتر استفاده کنید.
- منحصربهفرد بودن: برای هر حساب، رمز جداگانهای در نظر بگیرید.
- اطلاعات شخصی را کنار بگذارید: نام، تاریخ تولد، شمارۀ تلفن یا نام شرکت انتخابهای مناسبی برای ساخت رمز نیستند.
- از الگوهای قابل حدس دوری کنید: رمزهایی مثل 12345678، qwerty و ترکیبهای مشابه خیلی زود قابل حدساند.
- از Password Manager استفاده کنید: اگر حسابهای زیادی دارید، مدیر رمز میتواند تولید و نگهداری رمزهای تصادفی را بسیار سادهتر کند.
- احراز هویت چندمرحلهای را فعال کنید: هرجا این قابلیت در دسترس است، MFA یک لایه امنیتی دیگر به حساب شما اضافه میکند.

ساخت گذرواژه قوی؛ رمز طولانی بهتر است یا پیچیده؟
یکی از سؤالهای رایج این است که برای ساخت گذرواژه قوی، طول مهمتر است یا پیچیدگی. در گذشته بیشتر روی ترکیب حروف بزرگ و کوچک، عدد و نماد تأکید میشد؛ اما راهنمای جدید NIST وزن بیشتری به طول رمز میدهد. به همین دلیل، یک رمز طولانی و منحصربهفرد معمولاً از رمزی کوتاه که فقط ظاهر پیچیدهای دارد، انتخاب مناسبتری است.
|
معیار |
رمز طولانی |
رمز کوتاه و پیچیده |
|
مقاومت در برابر حدسزدن |
معمولاً بیشتر | معمولاً کمتر |
| قابلیت بهخاطر سپردن | با عبارت عبور میتواند مناسب باشد |
معمولاً دشوارتر |
|
نیاز به نماد و عدد |
الزامی نیست |
در روشهای قدیمی معمولاً بر آن تأکید میشد |
|
توصیۀ کلی |
اولویت بیشتر با طول است |
طول کم، نقطهضعف مهمی است |
در عمل، بهتر است بهجای پیچیدهکردن بیدلیل یک رمز کوتاه، سراغ رمزی طولانی، منحصربهفرد و غیرقابل حدس بروید و برای حسابهای مهم، MFA را هم فعال کنید.
چند نمونه رمز عبور
نمونهها میتوانند شکل کلی یک رمز مناسب را بهتر نشان دهند، اما نباید به رمز آماده تبدیل شوند. موارد زیر فقط برای نمایش ساختار آورده شدهاند و استفادۀ عیناً از آنها برای حساب واقعی توصیه نمیشود:
- Nava!72-Rood#Ketan
- M7!Darya-Zamin#84
- P@rsa-Cloud!58-Nima
- Kohan#47-Saba!River
هدف از این مثالها صرفاً نشاندادن ساختار است؛ یعنی یک رمز میتواند طول مناسبی داشته باشد و در عین حال از حروف، عدد و نماد هم استفاده کند. برای حسابهای مهم، بهتر است رمز نهایی را یک Password Manager بهصورت تصادفی و منحصربهفرد تولید کند تا به الگوهای قابل حدس وابسته نباشد.
چند نمونه رمز عبور ۸ کلمهای
عبارت عبور هشتکلمهای راه دیگری برای ساخت یک رمز طولانی است. اگر کلمات آن واقعاً بهصورت تصادفی انتخاب شوند، میتواند برای حسابهایی که لازم است رمز را به خاطر بسپارید، گزینه قابلاستفادهای باشد. برای اینکه شکل چنین عبارتی روشنتر باشد، نمونه زیر را ببینید:
Harbor Velvet Cactus Window Orbit Maple Lantern Coffee
این عبارت فقط یک نمونه آموزشی است و نباید همان را برای حساب واقعی استفاده کنید. اگر میخواهید عبارت عبور امنتری بسازید، کلمات را تصادفی انتخاب کنید و سراغ جملههای آشنا، شعر، نقلقول یا اطلاعاتی که به شما ارتباط مستقیم دارند نروید. چند نمونه فرضی دیگر با همین ساختار:
Glacier Lemon Bicycle Forest Copper Piano Meadow Rocket
Walnut River Candle Zebra Notebook Silver Mountain Pepper
Lantern Ocean Marble Garden Falcon Coffee Winter Bridge
این عبارتها هم صرفاً برای نمایش ساختار هستند. برای حساب واقعی، بهویژه حسابهای مهم، بهتر است Password Manager یک رمز تصادفی و منحصربهفرد برایتان بسازد.
یوزر پسورد چیست؟
اصطلاح «یوزر پسورد» معمولاً زمانی مطرح میشود که با صفحۀ ورود یک سایت، سرویس یا سرور روبهرو میشوید. در واقع، این عبارت به دو بخش جدا اشاره دارد: نام کاربری و گذرواژه. Username یا نام کاربری مشخص میکند قصد ورود به کدام حساب را دارید. Password یا گذرواژه هم اطلاعات محرمانهای است که برای تأیید دسترسی شما به همان حساب استفاده میشود.
برای مثال، هنگام اتصال به یک VPS ممکن است Username و Password در اختیار شما قرار بگیرد. نام کاربری بهتنهایی راز امنیتی محسوب نمیشود، اما گذرواژه باید محرمانه بماند و در اختیار دیگران قرار نگیرد.
پسورد من چیست و اگر آن را فراموش کنم چه کنم؟
اگر با این سؤال روبهرو شدهاید که «پسورد من چیست؟»، باید بدانید معمولاً راه امن و عمومیای برای دیدن رمز فعلی حساب وجود ندارد؛ مگر اینکه قبلاً آن را در Password Manager یا سیستم مدیریت رمز ذخیره کرده باشید. اگر رمز جایی ذخیره نشده است، راه مطمئن این است که از گزینۀ Forgot Password یا روش رسمی بازیابی رمز همان سرویس استفاده کنید، نه ابزارها و سایتهای ناشناسی که وعدۀ بازیابی رمز میدهند.
در مورد VPS و سرویسهای مدیریتی هم همین احتیاط لازم است. گذرواژه را در پیامرسان، ایمیل یا فایل متنی بدون محافظت ارسال نکنید و هر زمان امکان دارد، تغییر رمز را از پنل رسمی همان سرویس انجام دهید.
پسورد ضعیف چه ویژگیهایی دارد؟
ضعف یک پسورد همیشه از ظاهر آن مشخص نیست. بعضی رمزها در نگاه اول پیچیده به نظر میرسند، اما چون بر اساس الگوهای رایج یا اطلاعات قابل حدس ساخته شدهاند، امنیت زیادی ندارند. نمونههای زیر برای حساب واقعی مناسب نیستند:
- 12345678
- Password123
- Qwerty123
- Admin123!
- Mohammad1375
وجه مشترک این رمزها قابلپیشبینیبودن آنهاست. بعضی از الگوهای بسیار رایج ساخته شدهاند و بعضی دیگر به اطلاعات شخصی تکیه دارند. اضافهکردن یک عدد یا علامت به انتهای یک رمز رایج هم معمولاً مشکل اصلی را حل نمیکند، چون الگوی پایه همچنان قابل حدس باقی میماند.
گذرواژه قوی برای VPS چه اهمیتی دارد؟
اگر از سرور مجازی یا سرور اختصاصی استفاده میکنید، انتخاب رمز اهمیت بیشتری پیدا میکند؛ چون دسترسی غیرمجاز فقط اطلاعات شخصی شما را تهدید نمیکند و ممکن است سرویسها، فایلها و برنامههای در حال اجرا روی سرور را هم درگیر کند. به همین دلیل، رمز ورود سرور باید با حساسیت بیشتری انتخاب و نگهداری شود.
برای ورود به سرور از طریق SSH، در کنار یک رمز قوی بهتر است در صورت امکان از احراز هویت با کلید SSH استفاده کنید. در ویندوز هم ابزارهایی مانند Putty امکان اتصال به سرور از طریق SSH را فراهم میکنند.
البته امنیت سرور به رمز عبور ختم نمیشود. سرویسهای مدیریتی باید در برابر تهدیدهای شبکهای، از جمله حملات Ddos، با راهکارهای مناسب محافظت شوند. گذرواژه قوی بخش مهمی از امنیت است، اما بهتنهایی تمام مشکلات امنیتی سرور را پوشش نمیدهد.
آیا استفاده از یک پسورد برای چند حساب درست است؟
خیر. حتی اگر رمزی بسیار قوی باشد، استفاده از همان رمز برای چند حساب ریسک امنیتی را بالا میبرد. دلیل این موضوع ساده است: اگر رمز ایمیل شما در یک سرویس دیگر افشا شود و همان رمز را برای پنل VPS، شبکۀ اجتماعی یا حساب مالی هم استفاده کرده باشید، مهاجم میتواند همان ترکیب را روی سرویسهای دیگر امتحان کند.
بهترین راه این است که برای هر سرویس مهم، رمز منحصربهفردی داشته باشید. اگر مدیریت این تعداد رمز دشوار است، ابزارهایی مانند KeePass میتوانند نگهداری رمزهای متفاوت را سادهتر کنند.
چگونه رمزهای خود را امن نگه داریم؟
رمز خوب اگر درست نگهداری نشود، بخشی از ارزش امنیتی خود را از دست میدهد. بعد از ساخت گذرواژه قوی، باید نحوۀ ذخیره، استفاده و تغییر آن را هم جدی بگیرید:
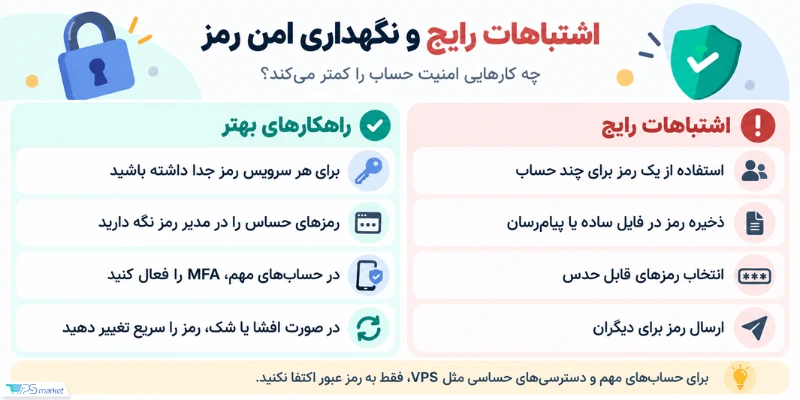
- از Password Manager استفاده کنید: رمزهای طولانی و متفاوت را بهجای فایلهای پراکنده، در یک ابزار معتبر نگه دارید.
- رمز را برای دیگران نفرستید: حتی برای پشتیبانی یا افراد آشنا، گذرواژۀ اصلی حساب را بهصورت عادی ارسال نکنید.
- احراز هویت دومرحلهای را فعال کنید: برای حسابهای حساس، یک لایۀ امنیتی اضافه در نظر بگیرید.
- رمز افشاشده را سریع عوض کنید: اگر احتمال میدهید گذرواژهای لو رفته است، تغییر آن را به تعویق نیندازید.
- رمزهای حساس را در فایل ساده ذخیره نکنید: فایل متنی بدون رمزگذاری جای مناسبی برای نگهداری اطلاعات ورود نیست.
در کنار این موارد، لازم نیست فقط از روی عادت رمزها را در بازههای ثابت تغییر دهید. طبق توصیههای NIST، تغییر اجباری و دورهای رمز عبور در نبود نشانهای از افشا لزوماً توصیه نمیشود؛ اما اگر احتمال میدهید رمزی فاش شده یا در اختیار فرد دیگری قرار گرفته است، باید آن را تغییر دهید.
آیا PayPal و حسابهای مالی به رمز متفاوت نیاز دارند؟
حسابهای مالی مانند PayPal بهتر است رمزی کاملاً جدا از ایمیل، شبکههای اجتماعی و سایر سرویسها داشته باشند. دلیل این حساسیت این است که اگر یک رمز تکراری افشا شود، حساب مالی هم در معرض همان تلاشهای ورود قرار میگیرد. برای چنین حسابهایی، احراز هویت چندمرحلهای را فعال کنید و اگر ورود مشکوکی دیدید، رمز را فقط از مسیر رسمی سرویس تغییر دهید. اطلاعات ورود را هم در صفحههایی که از طریق ایمیل یا پیام ناشناس به آنها هدایت شدهاید وارد نکنید.
دربارۀ PayPal یک محدودیت دیگر هم باید در نظر گرفته شود، اینکه این سرویس در حال حاضر ایران را در فهرست کشورهای پشتیبانیشده خود قرار نداده است. در نتیجه، کاربران مقیم ایران مانند کاربران کشورهای پشتیبانیشده به خدمات آن دسترسی ندارند و لازم است محدودیتهای مربوط به کشور محل اقامت را پیش از استفاده بررسی کنند.
جمعبندی
گذرواژه قوی بیش از هر چیز باید طول مناسب داشته باشد، برای همان حساب منحصربهفرد باشد و بر پایه الگوهای قابل حدس ساخته نشود. برای اینکه این رمزها در عمل هم امن بمانند، از Password Manager کمک بگیرید، برای سرویسهای مختلف رمز تکراری انتخاب نکنید و در حسابهای مهم احراز هویت چندمرحلهای را فعال کنید. اگر پای VPS در میان است، فقط به رمز عبور اکتفا نکنید و در صورت امکان از کلید SSH هم استفاده کنید.
سؤالات متداول
چگونه یک گذرواژه قوی بسازیم؟
رمزی طولانی، منحصربهفرد و غیرقابلپیشبینی انتخاب کنید و از اطلاعات شخصی یا الگوهای رایج در آن استفاده نکنید. برای حسابهای مهم، Password Manager میتواند یک رمز تصادفی و جداگانه تولید کند.
پسورد من چیست؟
اگر رمز حساب را فراموش کردهاید، ابتدا Password Manager خود را بررسی کنید. اگر رمزی ذخیره نشده است، از روش رسمی بازیابی همان سرویس استفاده کنید و سراغ ابزارها یا سایتهای ناشناس نروید.
یوزر پسورد چیست؟
Username یا نام کاربری، شناسه حساب است و Password یا گذرواژه برای تأیید دسترسی به آن حساب استفاده میشود. این دو معمولاً کنار هم در صفحه ورود دیده میشوند، اما گذرواژه باید محرمانه بماند.
چند نمونه رمز عبور خوب چیست؟
نمونههای این مقاله فقط برای نشاندادن ساختار رمز هستند و نباید عیناً استفاده شوند. برای حساب واقعی، رمز تصادفی و منحصربهفردی که Password Manager تولید میکند انتخاب امنتری است.